

SonicWall 02-SSC-6911 licenza per software/aggiornamento 1 licenza/e
Specifiche tecniche
Marchio: SONICWALL
Standard di comunicazione wireless: 802.11ac, 802.11ax
Sistema operativo: Android,Windows
Numero di porte: 8
UPC: 758479269113
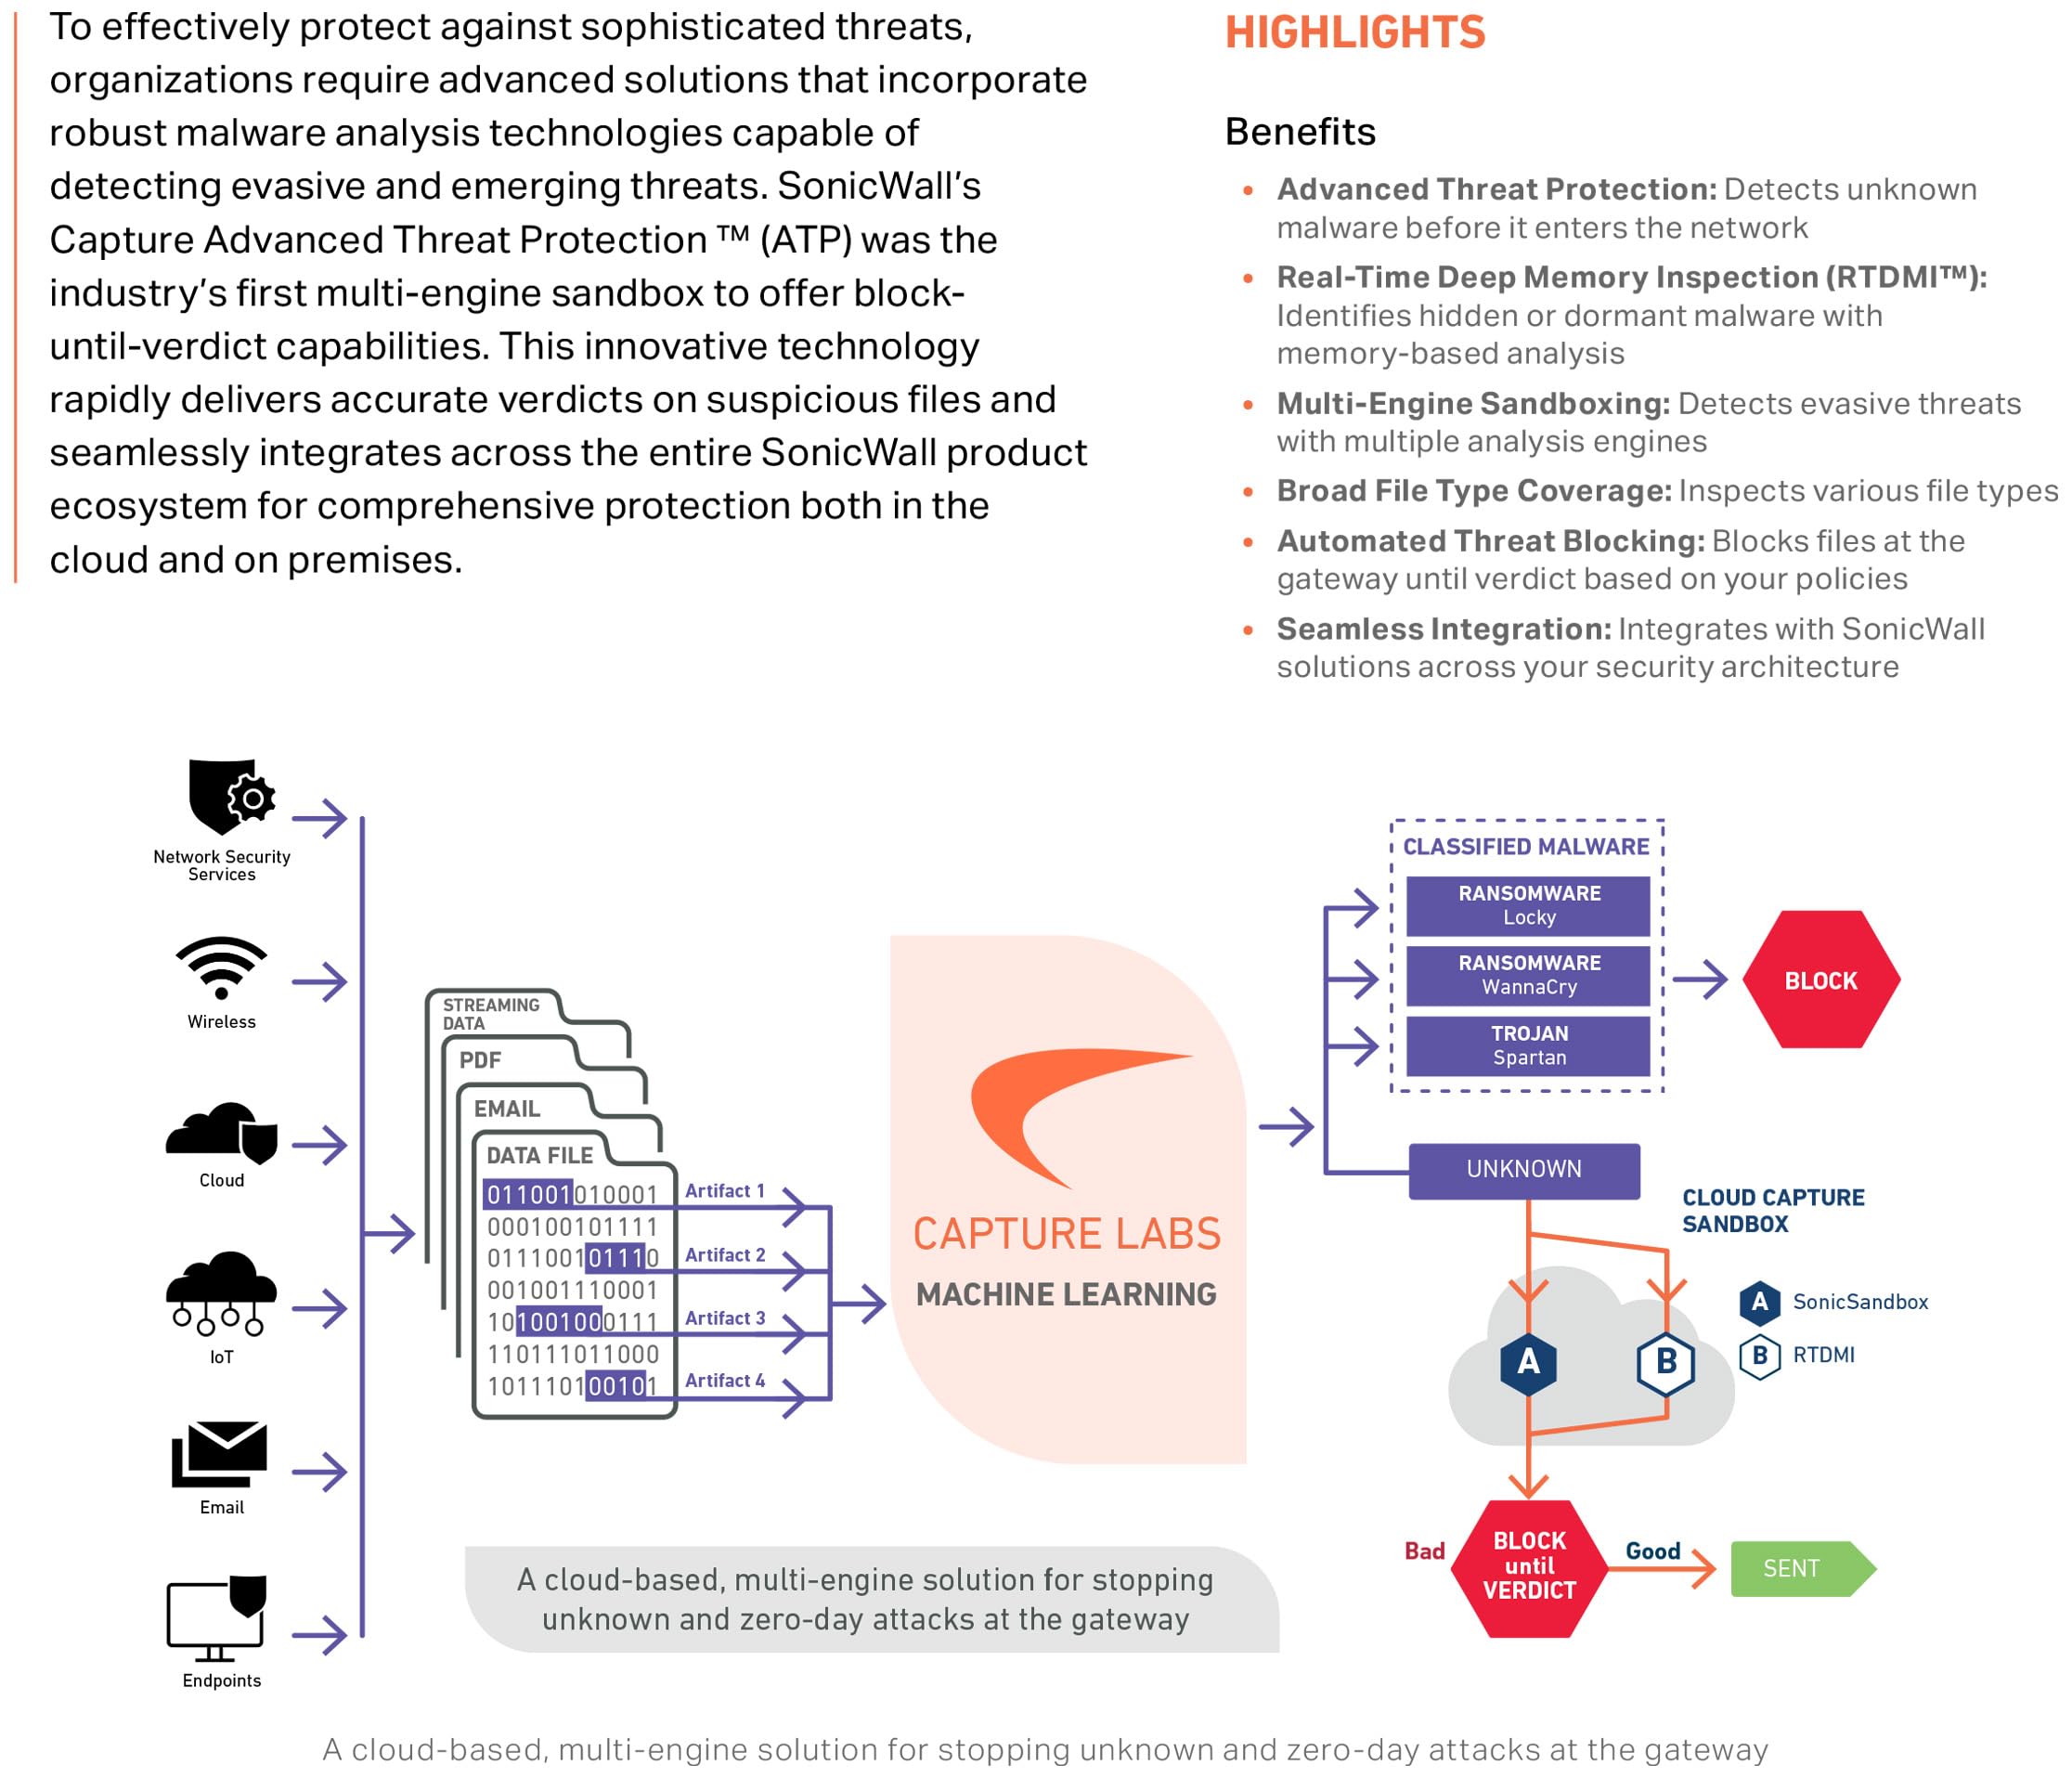
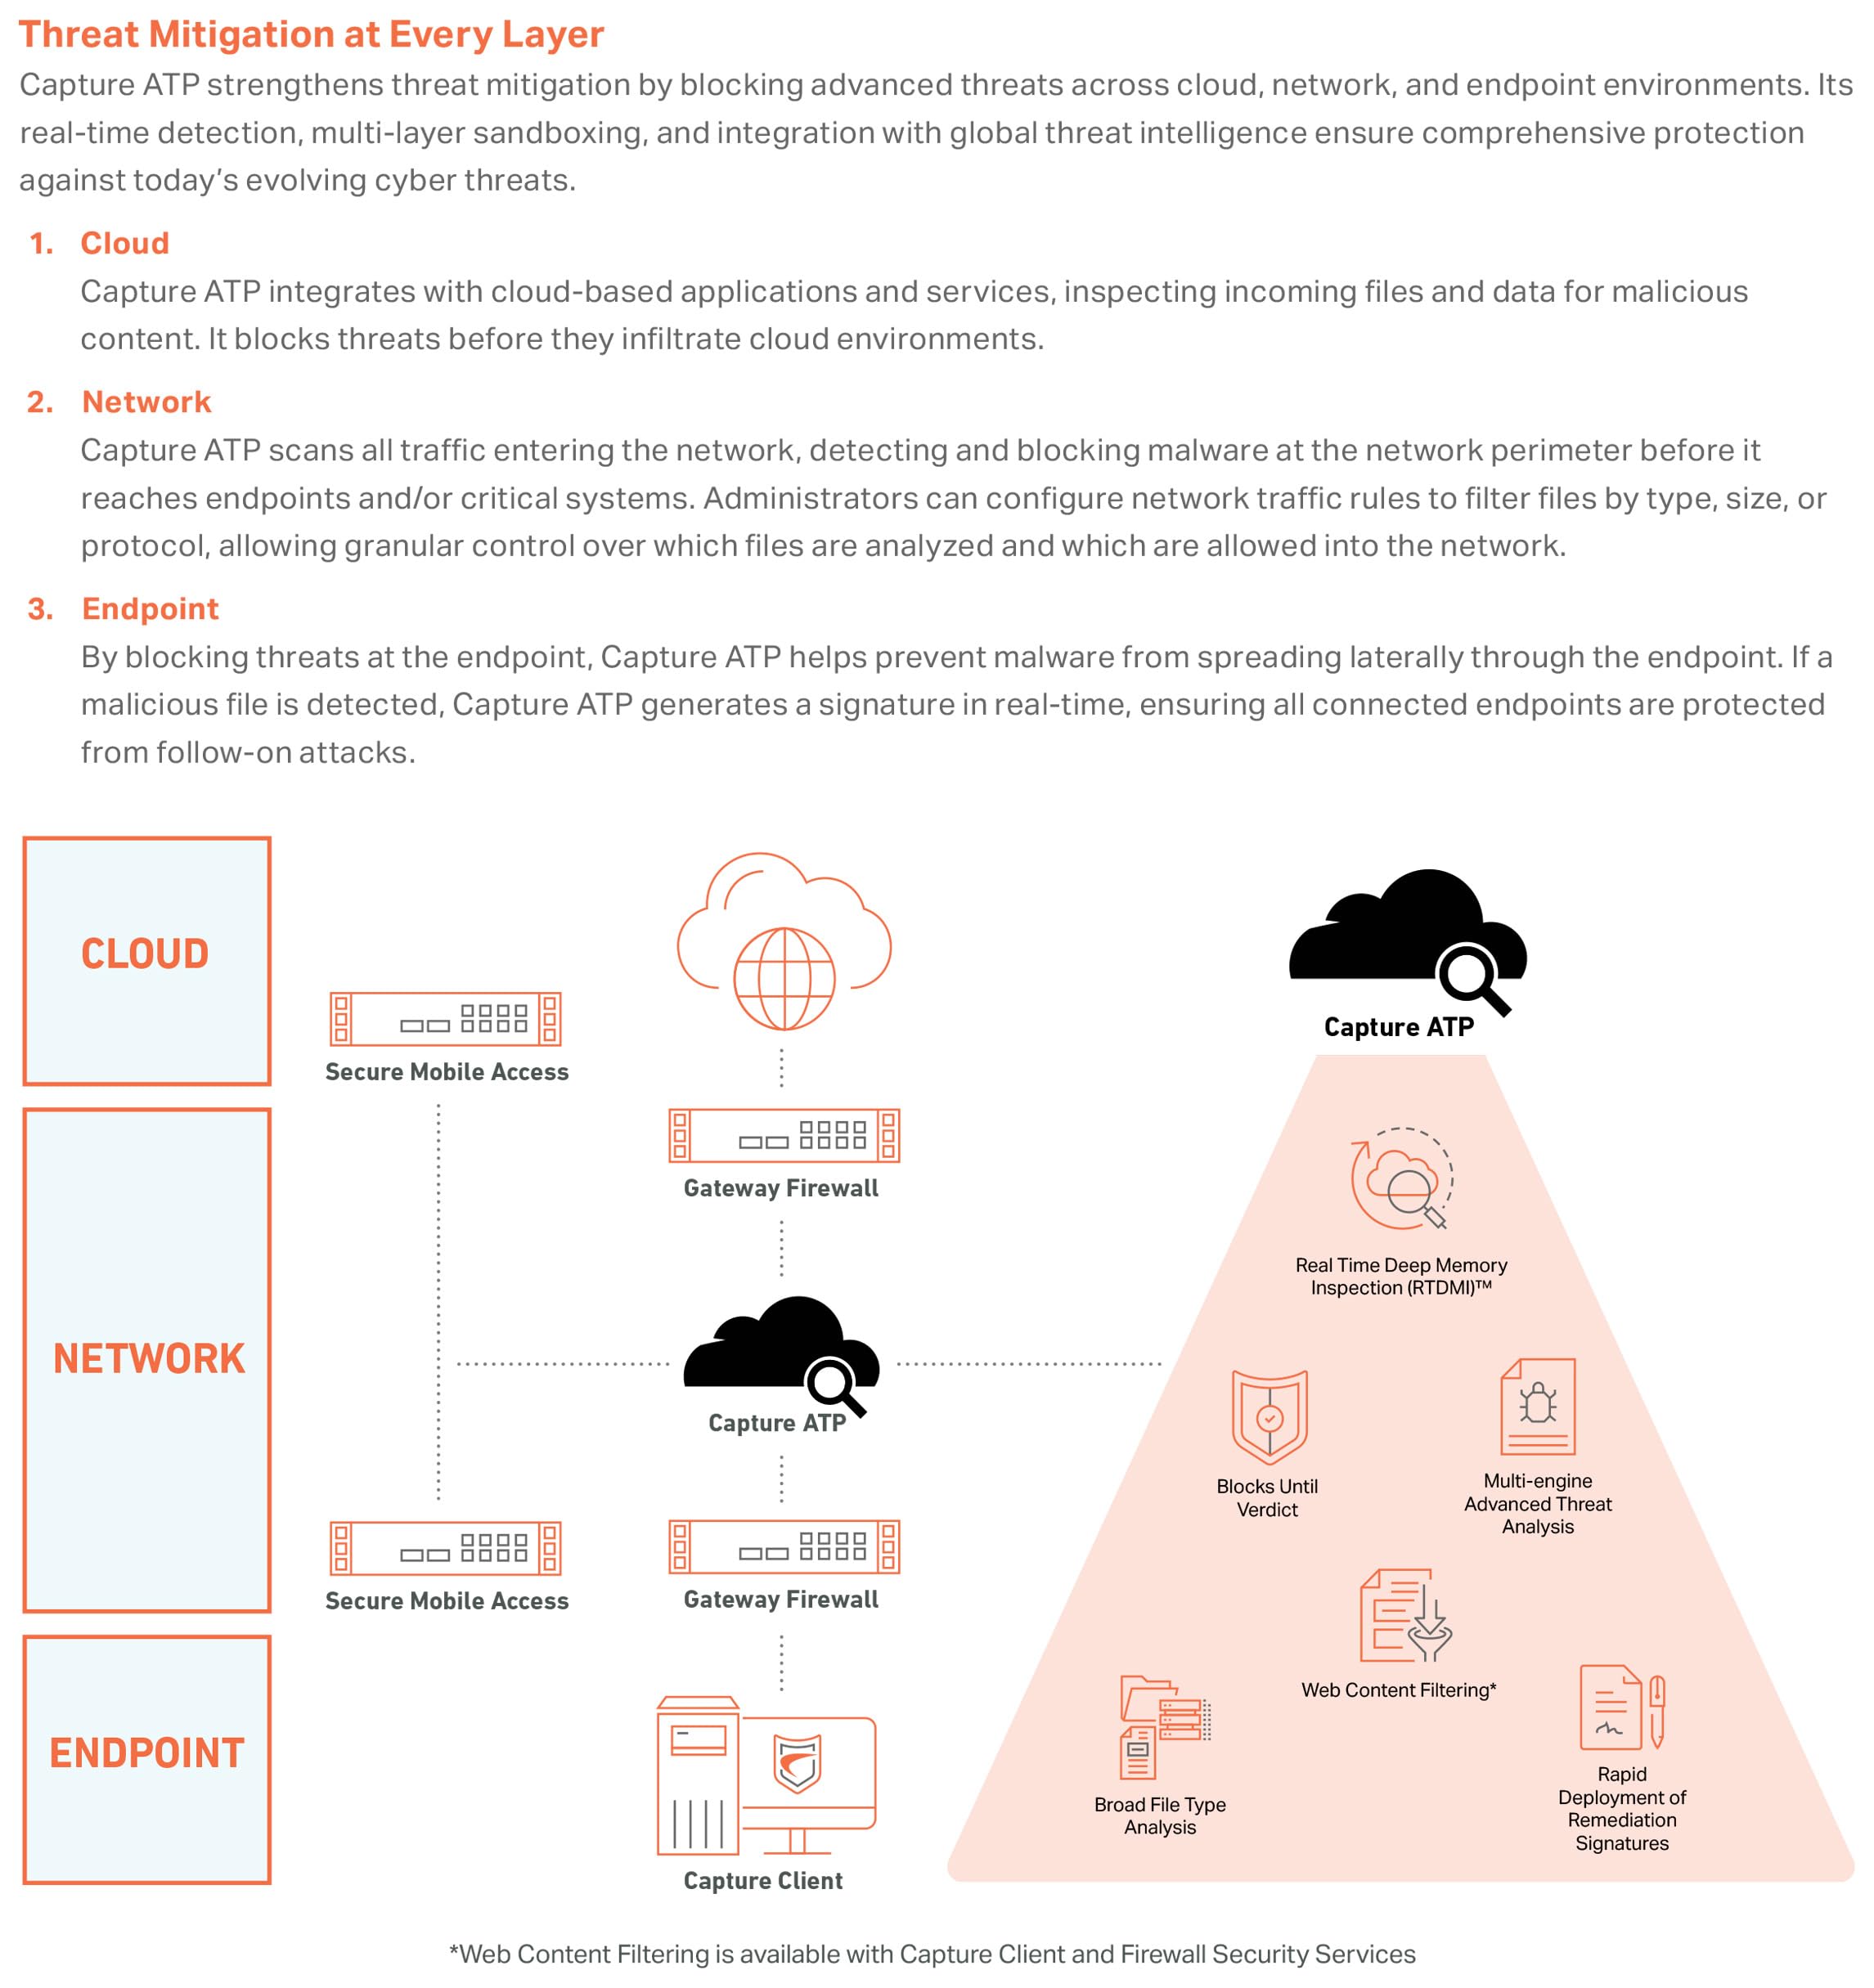
- SonicWall Capture Service estende la protezione dalle minacce firewall per rilevare e prevenire attacchi zero-day. Il firewall ispeziona il traffico e rileva e blocca intrusioni e malware conosciuti. I file sospetti vengono inviati al servizio cloud SonicWall Capture per l'analisi.
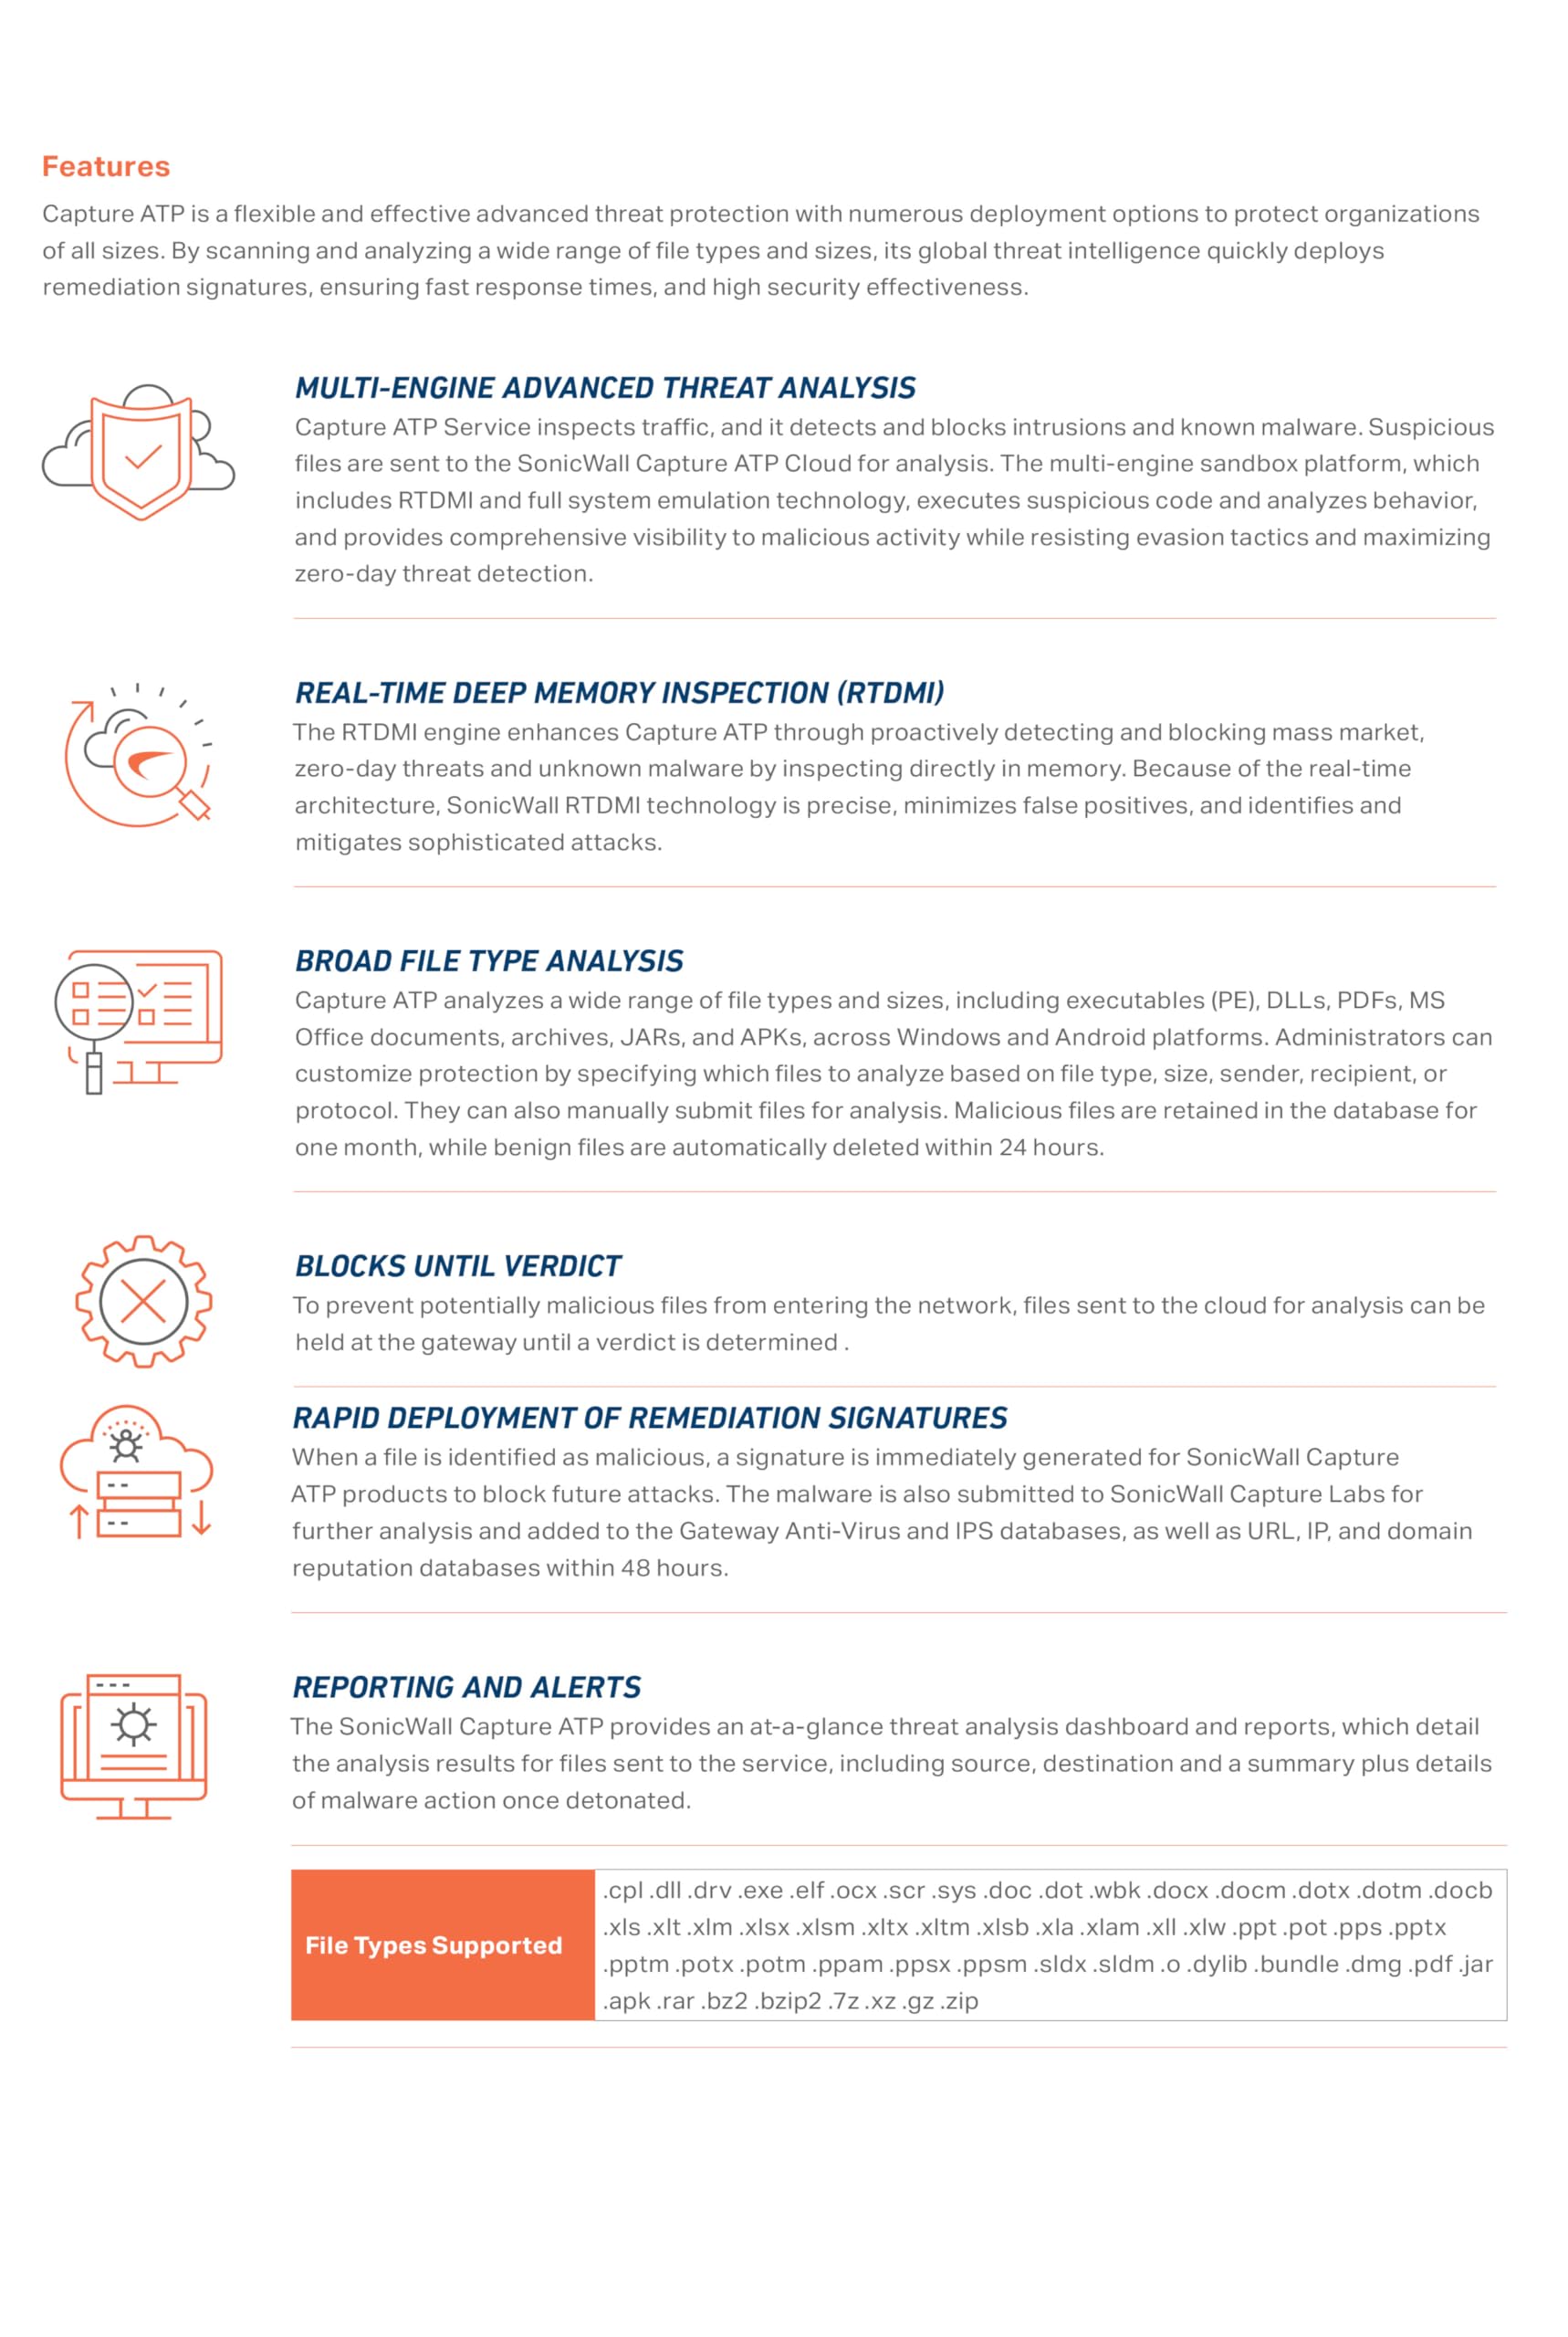
- Il servizio supporta l'analisi di un'ampia gamma di dimensioni e tipi di file, inclusi programmi eseguibili (PE), DLL, PDF, documenti MS Office, archivi, JAR e APK, oltre a più sistemi operativi tra cui Windows e Android. Gli amministratori possono personalizzare la protezione selezionando o escludendo i file da inviare al cloud per l'analisi per tipo di file, dimensione del file, mittente, destinatario o protocollo. Inoltre, gli amministratori possono inviare manualmente i file al servizio cloud per l'analisi.
- Per evitare che i file potenzialmente dannosi entrino nella rete, i file inviati al servizio cloud per l'analisi possono essere tenuti al gateway fino a quando non viene determinato un verdetto. Inoltre, la piattaforma sandbox multi-motore, che include sandbox virtualizzato, emulazione completa del sistema e tecnologia di analisi a livello di hypervisor, esegue codice sospetto e analizza il comportamento, fornisce visibilità completa alle attività dannose resistendo alle tattiche di evasione e massimizzando il rilevamento delle minacce zero-day.
- Distribuzione rapida delle firme di correzione — Quando un file viene identificato come dannoso, una firma è immediatamente disponibile per i firewall con sottoscrizioni SonicWall Capture per prevenire attacchi di followon. Inoltre, il malware viene inviato al SonicWall Threat Intelligence Team per ulteriori analisi e inclusione con informazioni sulle minacce nei database Gateway Anti-Virus e IPS.
- Inoltre, viene inviato a URL, IP e database di reputazione del dominio entro 48 ore.